AI Governance phân công trách nhiệm và kiểm soát AI từ lúc chọn use case đến khi ngừng dùng. Doanh nghiệp mới nên lập danh mục, phân mức rủi ro, quy định dữ liệu/quyền, kiểm thử, giám sát và báo cáo sự cố. Đây là vòng đời liên tục, không chỉ là chính sách hay hội đồng.
AI Governance bao gồm gì?
AI Governance là hệ thống vai trò, nguyên tắc, quy trình và kiểm soát giúp tổ chức quyết định AI được dùng vào việc gì, ai có quyền phê duyệt, rủi ro nào cần quản lý, và khi nào cần sửa hoặc dừng ứng dụng. Nó bao quát model tự phát triển, API bên ngoài, tính năng AI tích hợp trong phần mềm và công cụ nhân viên tự dùng nếu các công cụ đó có thể xử lý thông tin tổ chức.
Governance không đồng nghĩa cấm AI, cũng không phải chỉ viết một chính sách sử dụng. Chính sách nêu nguyên tắc; governance biến nguyên tắc thành quyết định có người chịu trách nhiệm, bằng chứng, kiểm soát kỹ thuật và cơ chế cập nhật. Nếu nhân viên được yêu cầu “dùng AI có trách nhiệm” nhưng không biết dữ liệu nào được phép, người nào duyệt đầu ra hay báo sự cố ở đâu, hệ thống quản trị chưa đủ vận hành.
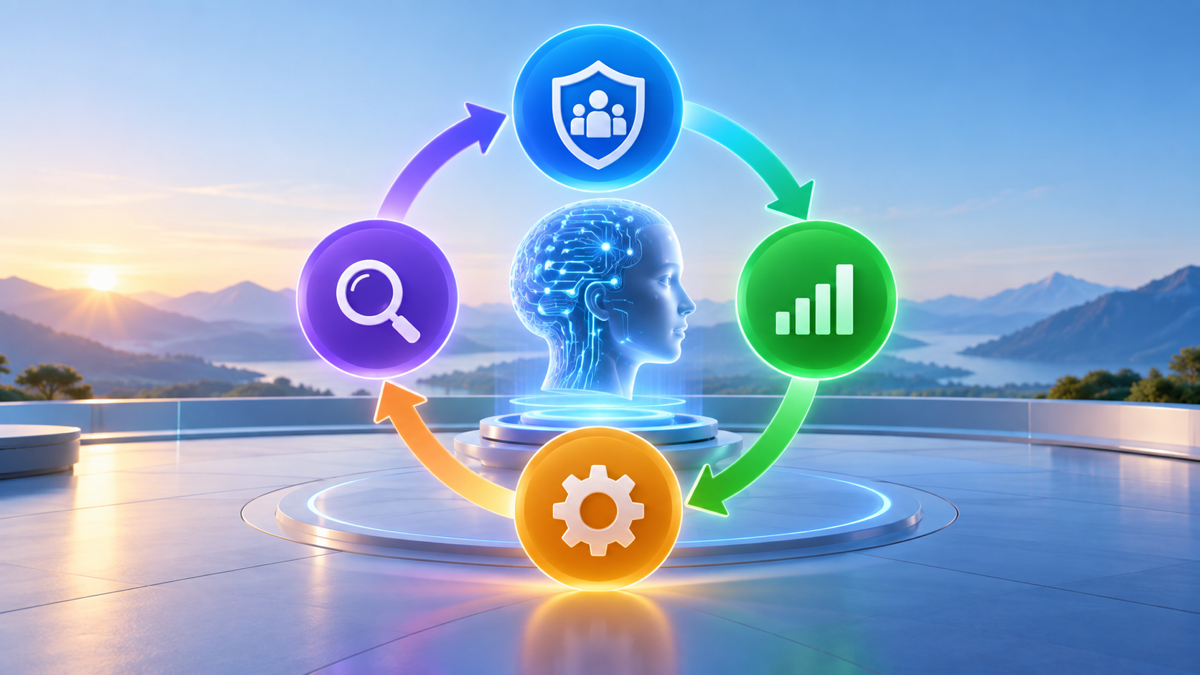
NIST AI RMF 1.0 nhóm thực hành thành Govern, Map, Measure và Manage. NIST nói các chức năng là cấu trúc kết nối, không phải checklist tuyến tính bắt buộc. Khung này tự nguyện và không thay luật, tiêu chuẩn ngành, thỏa thuận khách hàng hay đánh giá pháp lý tại nơi doanh nghiệp hoạt động.
Bốn nhóm công việc quản trị
- Govern: đặt vai trò, nguyên tắc, khẩu vị rủi ro, chính sách, đào tạo và trách nhiệm với nhà cung cấp.
- Map: xác định mục đích, người dùng, dữ liệu, hệ thống phụ thuộc, bối cảnh, bên bị ảnh hưởng và cách AI có thể gây lợi/hại.
- Measure: thử chức năng và rủi ro bằng tập dữ liệu, metric, kiểm tra con người, kiểm thử bảo mật và quan sát hoạt động.
- Manage: ưu tiên rủi ro, chọn biện pháp, chuẩn bị ứng phó/khôi phục, theo dõi thay đổi và quyết định tiếp tục, thu hẹp hay dừng.
Các hoạt động đan xen. Chẳng hạn, một yêu cầu khách hàng dùng AI để tóm tắt tài liệu sẽ cần người sở hữu quy trình (Govern), xác định quyền truy cập và đối tượng dùng (Map), đo độ chính xác và khả năng trích nguồn (Measure), sau đó đặt ngưỡng chuyển nhân viên và quy trình xử lý sai (Manage). Bất kỳ thay đổi model hoặc kho tài liệu nào cũng có thể yêu cầu đo lại.
Khung bắt đầu cho doanh nghiệp mới
- Lập danh mục: ghi ứng dụng, nhà cung cấp, chủ sở hữu, mục đích, dữ liệu xử lý, nhóm người dùng, tích hợp và trạng thái (đang thử/đang chạy/ngừng).
- Đặt nhóm rủi ro: phân loại theo hậu quả nếu đầu ra sai, loại dữ liệu, quyền hành động và mức ảnh hưởng lên con người. Giữ tiêu chí rõ để các nhóm phân loại nhất quán.
- Chỉ định vai trò: người đề xuất use case, chủ dữ liệu, kỹ thuật, bảo mật/pháp chế nếu cần, người phê duyệt và người nhận sự cố.
- Quy định dữ liệu được phép: phân nhóm dữ liệu công khai, nội bộ, nhạy cảm hoặc bị hạn chế theo chính sách tổ chức; nêu dịch vụ/điều kiện được dùng.
- Yêu cầu hồ sơ đánh giá: mục tiêu, rủi ro, bộ test, kết quả, giới hạn đã biết, phương án con người giám sát, rollback và tiêu chí dừng.
- Thử trước phạm vi hẹp: dùng shadow mode hoặc dữ liệu thử; mở rộng khi tiêu chí được đáp ứng và có chủ quy trình chấp nhận.
- Rà lại định kỳ: kích hoạt xem xét khi đổi model, nguồn, prompt, quyền, luật áp dụng hoặc phạm vi người dùng.
Doanh nghiệp nhỏ có thể bắt đầu bằng bảng danh mục và mẫu đánh giá ngắn thay vì lập bộ máy mới. Mục tiêu là không để use case nào hoạt động mà không rõ chủ sở hữu, dữ liệu và hành động được phép.
Quy mô quản trị nên tương xứng với tổ chức nhưng không bỏ qua chức năng. Startup có thể giao chủ sản phẩm quản lý danh mục, kỹ thuật duy trì bộ test và một người có thẩm quyền duyệt use case nhạy cảm; doanh nghiệp lớn có thể có nhóm liên phòng ban. Điều quan trọng là có người độc lập đủ khả năng đặt câu hỏi về tác động, quyền và nhà cung cấp, thay vì để đội xây dựng tự phê duyệt mọi mặt.
Ghi lại quyết định không phải thủ tục hình thức: nó giúp trả lời vì sao chọn AI thay vì rule-based, dữ liệu nào được phê duyệt, ai chấp nhận giới hạn và điều kiện nào khiến quyết định phải mở lại. Một hồ sơ ngắn nhưng cập nhật thường hữu ích hơn tài liệu dài không khớp với hệ thống đang chạy.
Phân loại use case và quyền
Không cần quy mọi ứng dụng về một điểm rủi ro tổng. Hãy dùng các câu hỏi cổng: hệ thống có quyết định ảnh hưởng quyền lợi, tiền, tuyển dụng hoặc an toàn không? Có xử lý dữ liệu nhận dạng/nhạy cảm không? Có quyền gửi thông điệp, thay đổi bản ghi hoặc gọi dịch vụ bên ngoài không? Đầu ra có được con người kiểm tra trước khi tác động không? Câu trả lời quyết định mức review, kiểm thử và phê duyệt cần thiết.
Một công cụ giúp nhân viên viết lại đoạn thông báo nội bộ với dữ liệu công khai có thể cần hướng dẫn cơ bản. Một agent đọc hồ sơ nhân sự và xếp hạng ứng viên đòi hỏi kiểm soát, đánh giá tác động, quyền và review chuyên sâu hơn. Đây chỉ là minh họa theo rủi ro; việc phân loại chính thức phải dựa trên bối cảnh, luật và chính sách doanh nghiệp.
Phân quyền nên tuân nguyên tắc tối thiểu: chỉ cấp đúng dữ liệu và công cụ cần thiết, tách quyền đọc khỏi ghi, xác thực người dùng ở tầng hệ thống, và yêu cầu phê duyệt trước hành động có hậu quả. Prompt “hãy hỏi người dùng trước khi gửi” không thay thế thiết kế quyền. Với nội dung ngoài như email, web hay file, coi đó là dữ liệu không tin cậy; OWASP khuyến nghị phòng vệ nhiều lớp và human approval với hành động phá hủy.
Bảng kiểm soát theo vòng đời
| Giai đoạn | Câu hỏi quản trị | Bằng chứng tối thiểu | Chủ trì gợi ý |
|---|---|---|---|
| Đề xuất | Vấn đề nào cần giải quyết? Có cần AI? | Mục tiêu, baseline, phương án thay thế | Chủ quy trình |
| Thiết kế | Ai dùng, ai bị ảnh hưởng, dữ liệu đi đâu? | Sơ đồ luồng dữ liệu, vendor, rủi ro, quyền | Sản phẩm/kỹ thuật và chủ dữ liệu |
| Kiểm thử | Hệ thống đạt tiêu chí ở ca thường và ca biên? | Dataset, rubric, kết quả theo lát cắt, lỗi biết trước | QA/domain reviewer |
| Triển khai | Ai duyệt, có rollback và giám sát? | Phê duyệt, runbook, cảnh báo, giới hạn | Vận hành và chủ use case |
| Thay đổi | Model/data/tool mới có làm đổi rủi ro? | Version, kiểm thử hồi quy, quyết định thay đổi | Chủ hệ thống |
| Ngừng | Thu hồi quyền và xử lý dữ liệu ra sao? | Checklist tắt, lưu/xóa, thông báo bên liên quan | Vận hành, bảo mật, chủ dữ liệu |
Xử lý sự cố và thay đổi
Sự cố AI có thể gồm câu trả lời sai gây hậu quả, tiết lộ dữ liệu, thao tác ngoài quyền, đầu ra thiên lệch, nhà cung cấp ngừng dịch vụ hoặc drift làm chất lượng giảm. Runbook nên ghi dấu hiệu cần báo, kênh nhận, người đánh giá mức độ, cách tắt tích hợp, bảo toàn bằng chứng, thông báo nội bộ/khách hàng theo quy trình và cách phục hồi. Chạy diễn tập nhỏ giúp tìm lỗ hổng trước sự cố thật.
Không nên chỉ xem xét lại hàng năm nếu hệ thống thay đổi nhanh. Thiết lập sự kiện kích hoạt: model/endpoint mới, prompt mới, connector mới, loại dữ liệu mới, nhóm người dùng mới, sự cố, phản hồi tiêu cực hoặc chỉ số chất lượng vượt ngưỡng. Nếu tác động thay đổi, đánh giá lại risk register và quyền.
Quản trị bên thứ ba cần xem tài liệu sản phẩm, điều khoản, lưu giữ, quyền dùng dữ liệu, cách xử lý sự cố, phụ thuộc và phương án thay thế. NIST AI RMF nhấn mạnh rủi ro từ phần mềm/dữ liệu bên thứ ba; không nên giả định trách nhiệm có thể chuyển hết sang nhà cung cấp.
Câu hỏi thường gặp
AI Governance có phải chỉ là chính sách?
Không. Chính sách là một phần; governance còn gồm danh mục hệ thống, người chịu trách nhiệm, quy trình phê duyệt, kiểm soát kỹ thuật, kiểm thử, giám sát và phản ứng khi có sự cố.
Doanh nghiệp nhỏ có cần hội đồng AI không?
Không nhất thiết phải lập hội đồng riêng. Có thể phân vai trong cơ cấu hiện có, miễn use case có chủ sở hữu, người duyệt phù hợp và đường báo cáo rõ.
NIST AI RMF có bắt buộc không?
NIST mô tả AI RMF là khung tự nguyện; yêu cầu áp dụng thực tế còn tùy luật, ngành, hợp đồng và chính sách doanh nghiệp. Không xem khung này như tư vấn pháp lý.
Nên kiểm soát ứng dụng AI nào trước?
Bắt đầu từ danh mục có dữ liệu nhạy cảm, quyền hành động hoặc hậu quả cao nếu sai. Ưu tiên rà công cụ đang được dùng thực tế, kể cả tính năng AI nhúng trong phần mềm.
Khi nào cần đánh giá lại một ứng dụng?
Khi đổi model, prompt, nguồn dữ liệu, connector, quyền, người dùng, mục đích hoặc sau sự cố/metric suy giảm. Thay đổi nhỏ về kỹ thuật có thể làm thay đổi bối cảnh rủi ro.
Làm sao biết governance đang hiệu quả?
Theo dõi tỷ lệ use case có owner và hồ sơ, thời gian xử lý review, lỗi/sự cố, khả năng rollback, kết quả kiểm thử và việc đóng hành động khắc phục. Chỉ số cần gắn với mục tiêu cụ thể, không chỉ đếm số chính sách.
Nguồn tham khảo
- NIST AI RMF Core — bốn chức năng Govern, Map, Measure, Manage và cách dùng xuyên vòng đời.
- NIST AI RMF Playbook — gợi ý hành động tự nguyện theo các outcome của Core.
- OWASP LLM Prompt Injection Prevention — kiểm soát quyền tối thiểu, phòng vệ nhiều lớp và phê duyệt hành động.

Bình luận (0
)