Trước khi public ứng dụng vibe coding, kiểm tra secrets, dependency, xác thực, test, domain/HTTPS, log, backup và rollback. Thử staging bằng dữ liệu phù hợp, rà quyền tích hợp rồi phát hành từng bước. “Chạy được trên máy tôi” chưa chứng minh ứng dụng an toàn.
Từ prototype đến public khác gì?
Vibe coding giúp tạo giao diện hoặc luồng ứng dụng nhanh qua mô tả tự nhiên và vòng lặp với AI. Tuy nhiên prototype thường chạy bằng dữ liệu mẫu, một tài khoản phát triển và cấu hình tiện lợi; bản public có người dùng thật, dữ liệu thật, truy cập mạng và kỳ vọng về tính sẵn sàng. Mã sinh nhanh vẫn cần review như mọi mã phần mềm khác.
Trước deploy, hiểu được luồng dữ liệu và quyền của ứng dụng: trình duyệt gọi API nào, backend đọc kho dữ liệu nào, key nằm ở đâu, AI provider nhận phần nội dung nào, log lưu gì, người dùng có thể truy cập phần nào. Nếu không giải thích được đường đi, chưa nên bật public. Không có checklist ngắn nào bảo đảm ứng dụng an toàn tuyệt đối, nhưng quy trình có kiểm soát giảm các lỗi phổ biến.
Checklist trước khi public
| Hạng mục | Kiểm tra cụ thể | Bằng chứng cần thấy | Dấu hiệu chặn phát hành |
|---|---|---|---|
| Mục đích và dữ liệu | Người dùng, dữ liệu thu, thời hạn và nhà cung cấp rõ? | Sơ đồ luồng và thông báo phù hợp | Không biết dữ liệu đi tới đâu |
| Secret/config | Không có token, mật khẩu hay private key trong repo/client? | Secret manager/biến môi trường phía server | Key bị bundle vào JavaScript hoặc commit |
| Dependency | Gói cần thiết, phiên bản và license được rà? | Lockfile, scan phù hợp, build tái lập | Package không xác định hoặc gói bị bỏ hoang |
| Auth/access | Server kiểm tra danh tính và quyền từng hành động? | Test vai trò, tài nguyên, API trực tiếp | Chỉ ẩn nút ở UI mà backend không chặn |
| Input/output | Validate input, escape output, xử lý lỗi an toàn? | Test dữ liệu sai, giới hạn, injection | Lỗi trả stack/secret cho người dùng |
| AI/API | Key bảo vệ, quota, dữ liệu gửi được phép? | Proxy server, giới hạn chi phí, log tối thiểu | Key provider lộ hoặc không giới hạn request |
| Vận hành | Domain, HTTPS, alert, backup, rollback đã thử? | Runbook và thử khôi phục | Không thể tắt/khôi phục khi lỗi |
Bảng dùng như cổng kiểm tra, không phải chứng nhận bảo mật. Yêu cầu phụ thuộc loại dữ liệu, rủi ro, nhà cung cấp và môi trường. Ứng dụng xử lý thanh toán, dữ liệu cá nhân hoặc chức năng quan trọng cần review sâu hơn theo chính sách và chuyên gia phù hợp.
Secrets và cấu hình
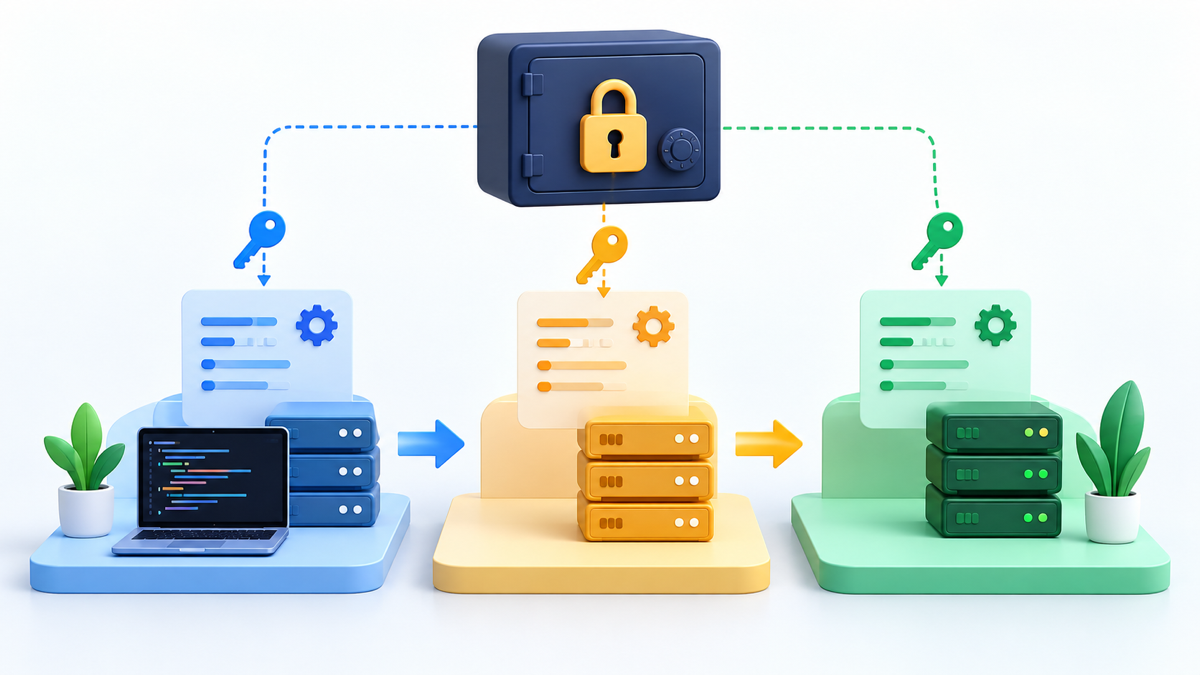
Secret gồm API key, mật khẩu database, signing key, credential cloud và token có thể cấp quyền. Không đặt chúng trong mã frontend, file được commit, screenshot, log lỗi hay prompt gửi cho công cụ AI. Biến trong trình duyệt không bí mật: bất kỳ người dùng nào cũng có thể xem bundle hoặc request. Với key cần giữ kín, backend gọi provider hoặc dịch vụ quản lý secret phù hợp.
Tách cấu hình theo môi trường dev, staging, production. The Twelve-Factor App khuyến nghị tách config thay đổi giữa các deploy khỏi code và lưu config deploy trong environment; đây là nguyên tắc tham khảo, cách triển khai thực tế theo nền tảng được chọn. Không sao chép production key vào máy cá nhân hoặc staging. Cấp quyền nhỏ nhất, đặt hạn/quota nếu có, theo dõi sử dụng và biết cách thu hồi/rotate key.
Trước khi public, rà lịch sử Git, không chỉ file hiện tại. Nếu secret đã commit hoặc gửi cho AI tool, xóa dòng ở commit mới không làm secret cũ biến mất; xử lý như lộ credential: thu hồi, thay mới, rà log truy cập và thông báo theo quy trình. Tắt chế độ debug nếu có thể trả nội dung nhạy cảm.
Dependency và mã do AI tạo
Đọc package manifest và lockfile; xóa gói không dùng; xác minh tên/nguồn package để tránh dependency typo-squatting; rà phiên bản, license và cảnh báo phù hợp. Không chấp nhận một package chỉ vì AI đề xuất. Kiểm tra code có gửi dữ liệu tới host không mong muốn, thực thi lệnh shell, tải tệp hay mở API nguy hiểm.
Review từng diff theo hành vi và trust boundary. Đặc biệt chú ý auth middleware, kiểm tra quyền ở backend, xử lý file upload, SQL/query, CORS, rate limiting, luồng reset password và xử lý exception. AI có thể tạo code hợp cú pháp nhưng logic bảo mật sai; chạy test và tham khảo tài liệu framework/host chính thức.
Kiểm thử luồng và quyền
Staging nên gần production về cấu hình nhưng dùng dữ liệu giả hoặc đã được phép. Viết test cho luồng chính, trường hợp rỗng/sai định dạng, thao tác lặp, timeout, mất kết nối và phản hồi lỗi. Test người dùng không đăng nhập, quyền thấp, truy cập ID của người khác, gọi API trực tiếp và hành động ngoài UI. Việc nút bị ẩn không đồng nghĩa backend từ chối request.
Với ứng dụng AI, thử câu hỏi ngoài phạm vi, prompt injection trong nội dung tải lên, nguồn không có đáp án, output không đúng schema, provider timeout và lỗi quota. Đảm bảo app không hiển thị key, prompt hệ thống hoặc dữ liệu khác người dùng. Nếu gọi công cụ có side effect, yêu cầu confirm và kiểm soát quyền ở backend; model không tự quyết quyền.
Kiểm tra accessibility và hiển thị trên màn hình nhỏ, nhưng không chỉ nhìn giao diện. Đo latency, giới hạn kích thước request, số lượt gọi và chi phí theo ngưỡng của chủ dự án. Nếu dịch vụ tạo phí theo lượng dùng, cần ngăn lạm dụng bằng xác thực/rate limit và đặt cảnh báo ngân sách có sẵn trên nền tảng, thay vì công khai endpoint không bảo vệ.
Domain, log, backup và rollback
Chọn môi trường deploy, xác nhận domain và HTTPS, thiết lập DNS theo hướng dẫn chính thức của host, không đoán record. Bật các header/cấu hình bảo mật phù hợp sau khi hiểu tác dụng để tránh phá luồng. Tắt debug và trang admin mặc định, kiểm tra trang lỗi không lộ stack trace. Đặt quyền cho tài khoản cloud/deploy ở mức cần thiết.
Log phục vụ tìm lỗi, nhưng không nên chứa password, token, prompt riêng tư, nội dung hồ sơ hay response nhạy cảm nếu không cần. Ghi mã request, thời gian, trạng thái và lỗi đã khử dữ liệu; phân quyền xem, thời hạn lưu và cách xóa. Twelve-Factor mô tả log như stream sự kiện để môi trường xử lý; dù dùng cách nào, cần đảm bảo có thể truy vấn khi sự cố và không làm log thành nơi rò rỉ.
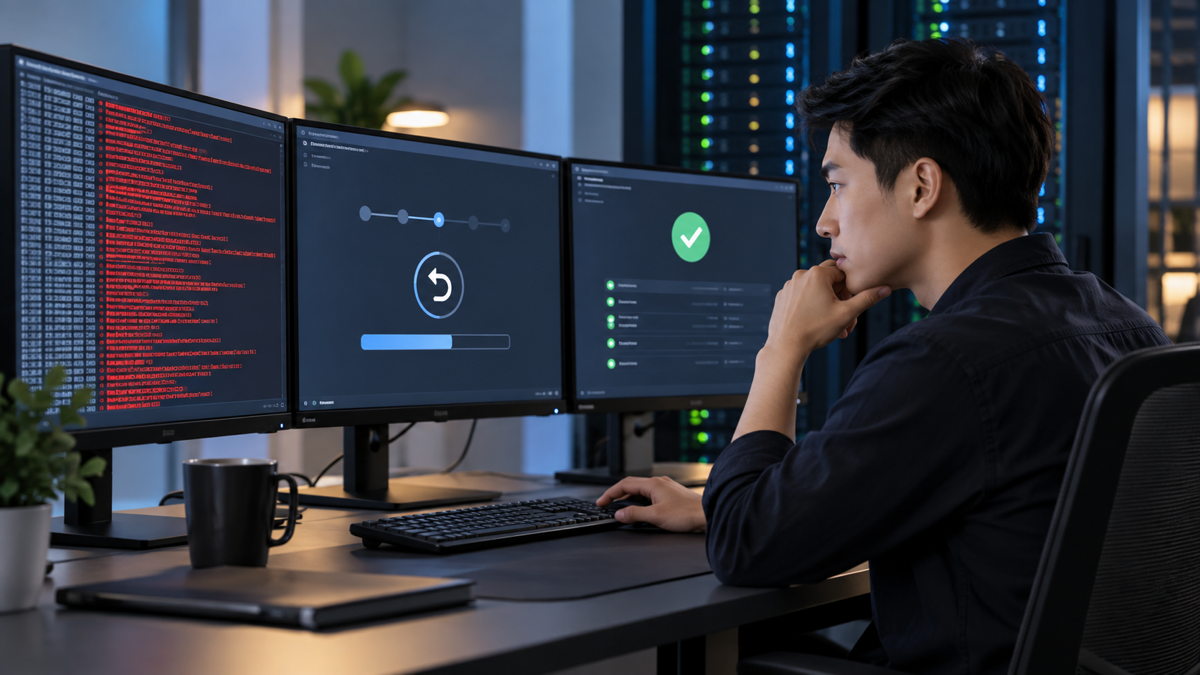
Backup cần xác định dữ liệu gì, tần suất, nơi lưu, quyền, retention và cách khôi phục. Bản backup chưa được thử restore không chứng minh bạn khôi phục được. Rollback gồm phiên bản code trước, migration dữ liệu và cách tắt feature flag/connector; rollback code không đảo ngược mọi ghi dữ liệu. Tập thử release trên môi trường staging và ghi người có quyền kích hoạt dừng.
Phát hành từng bước khi nền tảng cho phép: test nội bộ, nhóm nhỏ, sau đó tăng phạm vi. Quan sát lỗi, latency, request bất thường và tín hiệu người dùng. Có một người chịu trách nhiệm theo dõi sau deploy; “deploy thành công” chỉ báo build đã lên host, không chứng minh trải nghiệm production ổn định.
Nếu phát hiện lỗi sau public
- Đánh giá phạm vi: lỗi hiển thị, mất dữ liệu, lộ secret, truy cập trái phép hay chi phí bất thường?
- Giảm tác động: tắt endpoint/feature, thu hồi key hoặc rollback theo runbook, không xóa log cần điều tra.
- Bảo toàn bằng chứng vừa đủ, tránh thu thập thêm dữ liệu nhạy cảm không cần thiết.
- Thông báo chủ hệ thống và bên liên quan theo quy trình tổ chức/nhà cung cấp.
- Sửa nguyên nhân, tái hiện trên staging, chạy regression và rà các hệ thống tương tự.
- Ghi sự cố, quyết định và hành động phòng ngừa; chỉ mở lại sau khi người sở hữu chấp nhận.
Nếu lộ credential, thu hồi/thay key và rà sử dụng bất thường; chỉ gỡ key khỏi code không đủ. Nếu dữ liệu người dùng có thể bị truy cập trái phép, thực hiện quy trình sự cố của doanh nghiệp và yêu cầu pháp lý áp dụng; bài này không thay tư vấn pháp lý.
Câu hỏi thường gặp
Ứng dụng chạy local thì có thể public ngay?
Chưa. Local thường dùng cấu hình, dữ liệu và quyền khác production. Rà secret, access control, dependency, test, log, backup, domain, HTTPS và phương án rollback trước khi mở cho người khác.
Có thể đặt API key trong frontend không?
Không nếu key cần được giữ bí mật. Mã frontend tải tới trình duyệt người dùng có thể bị xem; gọi provider qua backend/proxy được bảo vệ và giới hạn quyền.
Có cần staging không?
Rất hữu ích để thử bản build và cấu hình gần production bằng dữ liệu phù hợp trước khi public. Nếu dự án nhỏ chưa có staging, ít nhất tách môi trường và credential, kiểm tra rollback và giới hạn người dùng đầu tiên.
AI tạo code thì ai chịu trách nhiệm bảo mật?
Người sở hữu và nhóm triển khai vẫn cần review ứng dụng theo vai trò của họ. Mã sinh tự động không chứng minh đã tuân thủ chính sách hay xử lý quyền đúng.
Backup có nghĩa là đã có phương án khôi phục?
Không. Cần thử restore, đo thời gian, quyền truy cập và tính nhất quán của dữ liệu; giữ hướng dẫn khôi phục và người chịu trách nhiệm.
Sau deploy cần theo dõi chỉ số nào?
Tối thiểu theo dõi lỗi, thời gian phản hồi, request bất thường, mức dùng dịch vụ, cảnh báo bảo mật và phản hồi người dùng; chọn cụ thể theo kiến trúc và rủi ro ứng dụng.
Nguồn tham khảo
- The Twelve-Factor App — Config — tách cấu hình thay đổi giữa môi trường khỏi mã nguồn.
- The Twelve-Factor App — Logs — nguyên tắc xử lý log ứng dụng.
- OWASP Secrets Management Cheat Sheet — lưu trữ, cấp phát, kiểm toán và xoay vòng secrets.
Đọc thêm
Vibe coding và phát triển ứng dụng · Xây dựng ứng dụng AI từ ý tưởng

Bình luận (0
)