“Wed đen” thường là lỗi gõ của “web đen”, cách nói phổ biến về dark web nhưng không phải thuật ngữ kỹ thuật chuẩn. Nếu muốn tìm hiểu, hãy đọc bài giải thích chuyên biệt; nếu gặp liên kết lạ, đừng mở hay tải tệp chỉ vì tò mò, và không nhập mật khẩu hoặc dữ liệu cá nhân.
Vì sao xuất hiện cụm “wed đen”?
“Wed” thường là lỗi đánh máy của “web”: hai từ chỉ khác một chữ cái nhưng “wed” không phải tên gọi của một tầng Internet hay một loại website. Người gõ truy vấn này nhiều khả năng muốn hỏi “web đen”, cách nói được dùng trong bài báo và giao tiếp để chỉ dark web. Vì vậy, nội dung hữu ích cần xử lý cả lỗi chính tả lẫn ý định tra cứu, thay vì giả vờ “wed đen” có định nghĩa riêng.
“Web đen” cũng là cách gọi thiếu chính xác nếu dùng như tên một nơi duy nhất. Dark web chỉ các dịch vụ cần mạng hoặc phần mềm chuyên biệt để truy cập; một dịch vụ thường được nhắc đến là onion service trên mạng Tor. Không phải mọi nội dung không xuất hiện trên Google đều thuộc dark web. Tài khoản ngân hàng, thư điện tử, trang quản trị và tài liệu trong hệ thống trường học có thể không được lập chỉ mục, nhưng vẫn là dịch vụ web bình thường có kiểm soát truy cập.
Nếu bạn cần định nghĩa chi tiết, hãy xem bài giải thích dark web là gì đã có trên FUNiX. Bài hiện tại tập trung vào cách hiểu truy vấn viết sai và thao tác an toàn khi gặp đường dẫn lạ; nó không hướng dẫn tìm chợ, mua bán hay né cơ chế bảo vệ.
Phân biệt web, deep web và dark web
Ba cụm này thường bị đánh đồng vì đều được nói đến như những phần “ẩn” của Internet. Cách phân biệt thực dụng nhất là hỏi: trang có được công cụ tìm kiếm lập chỉ mục không, có cần đăng nhập không, và truy cập có cần mạng/phần mềm đặc biệt không? Một website không xuất hiện trong kết quả tìm kiếm chưa đủ để gọi là dark web.
| Khái niệm | Dấu hiệu thường gặp | Ví dụ dễ hiểu | Điều không nên suy ra |
|---|---|---|---|
| Web bề mặt | Trang công khai có thể được công cụ tìm kiếm thu thập | Trang giới thiệu sản phẩm, bài báo công khai | Không đồng nghĩa mọi trang đều đáng tin |
| Deep web | Nội dung không được lập chỉ mục hoặc yêu cầu quyền truy cập | Hộp thư, hồ sơ học tập, trang tài khoản | Không mặc nhiên bất hợp pháp hay nguy hiểm |
| Dark web / dịch vụ onion | Dịch vụ chỉ truy cập qua mạng tương ứng, thường có địa chỉ .onion | Một dịch vụ onion do tổ chức vận hành | Không phải mọi dịch vụ đều phạm pháp; cũng không thể mặc định an toàn |
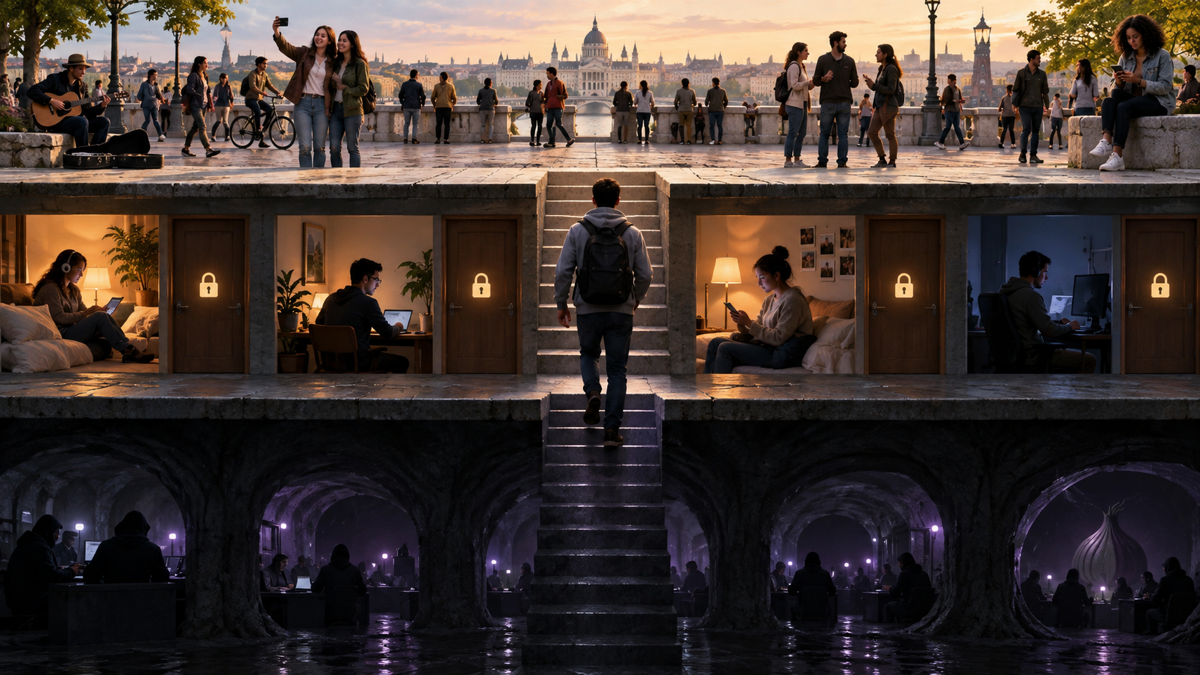
Tor Project mô tả onion service là dịch vụ chỉ có thể truy cập qua mạng Tor; địa chỉ onion có định dạng riêng và trình duyệt Tor hiển thị trạng thái kết nối. Đặc tính riêng tư có những ứng dụng hợp pháp như bảo vệ liên lạc và chống kiểm duyệt, nhưng nó không xác nhận danh tính người vận hành hay tính hợp pháp của nội dung. Với người dùng phổ thông, phân biệt này quan trọng hơn việc ghi nhớ một danh sách website.
Cách kiểm tra liên kết đáng ngờ
Liên kết rủi ro có thể đến qua tin nhắn, email, bài đăng hoặc mã QR; nó không cần nằm trên dark web. Kẻ gửi thường tạo cảm giác khẩn cấp, hứa phần thưởng, giả danh ngân hàng hoặc yêu cầu đăng nhập để “xác minh”. Trước khi bấm, hãy kiểm tra nguồn gửi và mục đích hợp lý của yêu cầu. Tên hiển thị có thể bị giả; cần xem chính xác tên miền, lỗi chính tả, ký tự thay thế và đường dẫn chuyển hướng.
- Không bấm khi chưa biết người gửi: mở ứng dụng hoặc website chính thức bằng dấu trang đã lưu hay tự nhập địa chỉ, rồi kiểm tra thông báo ở đó.
- Đọc tên miền từ phải sang trái: phần tên miền đăng ký thường nằm ngay trước đuôi như .com hoặc .vn. Một địa chỉ có chữ ngân hàng trong đường dẫn dài không chứng minh đó là ngân hàng.
- Không tin HTTPS như dấu xác nhận: HTTPS mã hóa kết nối tới máy chủ, nhưng website lừa đảo cũng có thể dùng chứng chỉ hợp lệ. Nó không đảm bảo đơn vị đứng sau là thật.
- Không tải file hoặc cài tiện ích theo lời nhắc: đặc biệt khi trang yêu cầu tắt phần mềm bảo vệ, chạy lệnh hoặc cấp quyền truy cập không liên quan.
- Giữ trình duyệt và hệ điều hành được cập nhật: dùng phần mềm bảo mật sẵn có của hệ thống và tránh cài “công cụ tăng tốc” từ nguồn không rõ.
CISA khuyến nghị nhận biết và báo cáo phishing, không tương tác với thông điệp đáng ngờ, và xác minh yêu cầu qua một kênh đáng tin khác. Đây là nguyên tắc phù hợp dù đường dẫn được gọi là web đen, dark web hay website bình thường. Không cần cài thêm công cụ không rõ nguồn để “quét link”.
Tình huống thực tế: tin nhắn gửi đường dẫn
Giả sử bạn nhận SMS: “Tài khoản bị khóa, đăng nhập ngay tại bank-secure-check.example để mở lại”. Tên ngân hàng trong tin nhắn không xác minh được người gửi. Thay vì mở link, hãy đóng tin nhắn, vào ứng dụng ngân hàng đã cài từ trước hoặc gọi số trên thẻ. Nếu không có cảnh báo trong kênh chính thức, không cung cấp mật khẩu, mã OTP hoặc số thẻ qua trang trong SMS.
| Dấu hiệu | Diễn giải thận trọng | Hành động |
|---|---|---|
| Đòi xử lý ngay và dọa khóa tài khoản | Áp lực thời gian là dấu hiệu thường thấy của lừa đảo | Tự mở ứng dụng chính thức hoặc gọi số tin cậy |
| Đường dẫn gần giống tên thương hiệu | Tên nhìn quen có thể nằm ở subdomain hoặc chỉ là một phần URL | Không đăng nhập qua link; xác minh tên miền từ nguồn chính thức |
| Xin mật khẩu, OTP hoặc cài file | Yêu cầu có thể dẫn đến chiếm tài khoản hoặc nhiễm mã độc | Dừng thao tác; báo ngân hàng/đơn vị IT nếu phù hợp |
| Người gửi là đồng nghiệp nhưng nội dung bất thường | Tài khoản người quen cũng có thể bị chiếm | Gọi hoặc nhắn qua kênh khác để xác minh |
Điểm mấu chốt là xác minh hành động thông qua kênh độc lập, không qua số điện thoại hay liên kết trong chính tin nhắn đáng ngờ. Nếu tổ chức thật cần bạn xử lý việc gì, họ có thể hướng dẫn qua ứng dụng hoặc kênh hỗ trợ đã biết. Không nên gửi ảnh chụp màn hình có thông tin tài khoản lên mạng công khai khi nhờ người khác kiểm tra.
Nếu đã mở hoặc nhập thông tin
Nếu chỉ mở một trang nhưng chưa tải file, cấp quyền hay nhập dữ liệu, hãy đóng trang, không tiếp tục tương tác và cập nhật trình duyệt. Đừng hoảng hốt hoặc cài phần mềm “diệt virus” từ quảng cáo bật lên. Nếu đã nhập mật khẩu, hãy đổi mật khẩu từ website/ứng dụng chính thức trên thiết bị đáng tin; nếu dùng lại mật khẩu ở nơi khác, đổi ở các dịch vụ đó và bật xác thực nhiều yếu tố khi có thể.
Nếu đã cung cấp OTP, thông tin ngân hàng, dữ liệu định danh hoặc cài ứng dụng lạ, liên hệ ngay tổ chức liên quan qua kênh chính thức để yêu cầu khóa phiên, thẻ hoặc tài khoản nếu cần. Với thiết bị công ty, báo bộ phận IT thay vì tự xóa log hay khôi phục máy, vì họ có thể cần điều tra. Ghi lại thời điểm, nội dung tin nhắn và thao tác đã làm, nhưng không chuyển tiếp liên kết độc hại cho người khác.
Kết quả xử lý phụ thuộc loại dữ liệu đã lộ, mức quyền đã cấp và thời gian phát hiện. Đổi mật khẩu không thể thu hồi thông tin đã gửi cho bên khác; vì vậy ưu tiên chặn giao dịch và thu hồi phiên truy cập có thể quan trọng hơn. Nếu chưa rõ điều gì đã bị lộ, mô tả chính xác sự việc cho ngân hàng hoặc bộ phận an ninh để họ đánh giá.
Một số thuật ngữ cần hiểu
- Web bề mặt: các trang công khai có thể được công cụ tìm kiếm lập chỉ mục; khả năng tìm thấy không bảo đảm nội dung chính xác.
- Deep web: nội dung không được lập chỉ mục hoặc nằm sau xác thực; phần lớn có thể là dịch vụ hợp pháp mà bạn dùng hằng ngày.
- Dark web: cách gọi chung cho một số dịch vụ cần mạng/phần mềm chuyên biệt để truy cập; không phải tên của một website duy nhất.
- Onion service: dịch vụ chỉ truy cập qua Tor; địa chỉ kết thúc bằng .onion và được Tor Project mô tả riêng.
- Phishing: hành vi giả mạo tổ chức hoặc người đáng tin để dụ người nhận tiết lộ thông tin hay thực hiện hành động nguy hiểm.
- OTP: mã xác thực dùng một lần; không cung cấp mã cho người gọi hoặc trang chưa xác minh, kể cả khi họ biết tên bạn.
Câu hỏi thường gặp
“Wed đen” có phải thuật ngữ riêng không?
Không. Trong truy vấn tiếng Việt, đây thường là lỗi đánh máy của “web đen”. Khi viết nội dung chính thức, hãy dùng đúng thuật ngữ cần nói và giải thích nếu độc giả đang tìm bằng cách viết sai.
Web đen có giống dark web không?
Người dùng thường dùng hai cụm thay thế nhau, nhưng “web đen” không phải thuật ngữ kỹ thuật chính xác. Nếu cần phân tích kỹ, dùng “dark web” hoặc “dịch vụ onion” đúng ngữ cảnh và giải thích rằng dark web không phải một website duy nhất.
Trang không hiện trên Google có phải dark web?
Không. Hộp thư, trang tài khoản, cơ sở dữ liệu nội bộ và nội dung cần đăng nhập có thể không được lập chỉ mục nhưng vẫn chạy trên web thông thường. Khả năng tìm kiếm không phải tiêu chí duy nhất để gọi một dịch vụ là dark web.
HTTPS có nghĩa là trang an toàn?
HTTPS bảo vệ dữ liệu truyền giữa trình duyệt và máy chủ khỏi một số dạng nghe lén/chỉnh sửa trên đường truyền. Nó không xác nhận người vận hành trung thực, nội dung hợp pháp hay trang không chứa lừa đảo.
Tor Browser có làm người dùng ẩn danh tuyệt đối?
Không nên hiểu như vậy. Tor giúp định tuyến lưu lượng qua mạng Tor và có các biện pháp riêng tư, nhưng hành vi đăng nhập tài khoản cá nhân, tải tệp hoặc tiết lộ danh tính vẫn có thể nhận diện bạn. Hãy đọc hướng dẫn chính thức và không dựa vào lời hứa ẩn danh tuyệt đối.
Nếu nhận link lạ từ người quen thì làm gì?
Đừng bấm ngay. Xác minh qua cuộc gọi hoặc kênh nhắn tin khác vì tài khoản người quen có thể bị chiếm. Nếu là yêu cầu từ ngân hàng/cơ quan, tự mở ứng dụng chính thức thay vì theo đường dẫn gửi kèm.

Bình luận (0
)