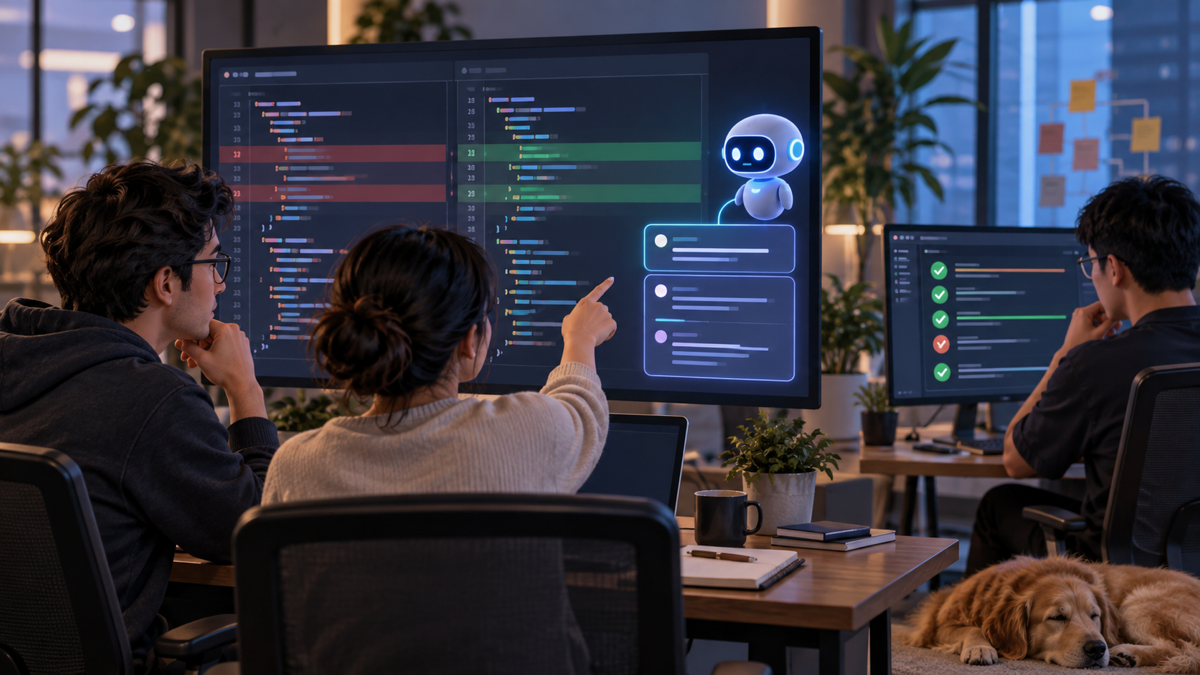
AI có thể hỗ trợ code review bằng cách tìm vấn đề tiềm ẩn trong diff, gợi ý test và nêu rủi ro bảo mật. Mỗi nhận xét là giả thuyết cần kiểm tra bằng repository, test và reviewer. Người có thẩm quyền vẫn quyết định yêu cầu sửa, phê duyệt hay merge pull request.
AI nên và không nên làm gì?
Review code là quá trình kiểm tra thay đổi trước khi hợp nhất nhằm tìm lỗi, hiểu tác động và giữ chất lượng hệ thống. AI có thể đọc diff, đối chiếu quy ước, gợi ý test và nêu khả năng thiếu xử lý trường hợp biên. Công cụ hữu ích nhất khi repo có hướng dẫn, thay đổi nhỏ và reviewer có thể kiểm chứng từng comment.
AI không biết toàn bộ ý định sản phẩm nếu không được cung cấp, có thể không đọc mọi dependency hoặc history, và có thể tự tin đưa nhận xét sai. Một cảnh báo “có thể bị race condition” cần điều kiện tái hiện, không chỉ là câu hỏi tu từ. Tương tự, không có comment không chứng minh thay đổi không có lỗ hổng.
GitHub Docs mô tả Copilot code review như một cách nhận feedback và đề xuất thay đổi trong pull request; tài liệu cũng nhấn mạnh người dùng đọc comment và chỉ áp dụng khi hiểu thay đổi. Dù dùng công cụ nào, AI review là một lớp bổ trợ. CI, test, static analysis, threat modeling và người review tiếp tục giữ vai trò riêng.
Rà theo rủi ro của thay đổi
Không phải PR nào cũng cần cùng độ sâu. Với đổi tài liệu, kiểm tra tính chính xác và đường dẫn. Với sửa business logic, đọc điều kiện đầu vào, output và hành vi lỗi. Với xác thực, quyền truy cập, thanh toán, dữ liệu cá nhân hay crypto, cần reviewer chuyên môn và test bao phủ; không phụ thuộc vào AI để kết luận “an toàn”.
Cho AI bối cảnh tối thiểu cần thiết: mục tiêu PR, module liên quan, invariants, convention, test hiện có và vùng không được thay đổi. Nếu yêu cầu review cả repository không giới hạn, hệ thống có thể tạo nhiều nhận xét chung chung hoặc bỏ qua phần trọng yếu. Chia review thành vòng logic, bảo mật, test và maintainability giúp reviewer đánh giá từng loại bằng chứng.
Chọn người review theo vùng tác động. Thay đổi schema có thể ảnh hưởng service khác dù diff nhỏ; cập nhật workflow CI có thể mở quyền chạy code; thay đổi xử lý dữ liệu có thể tác động retention hoặc masking. Đính kèm sơ đồ phụ thuộc, ticket và quyết định tương thích khi cần. Yêu cầu AI nêu rõ điều nó chưa đọc được, rồi mời reviewer phụ trách hệ thống xác minh phần ngoài diff.
Bảng loại nhận xét và cách xác minh
| Loại nhận xét AI | Bằng chứng cần yêu cầu | Cách xác minh | Phản hồi khi không đúng |
|---|---|---|---|
| Lỗi logic | Input và nhánh cụ thể dẫn tới sai output | Test tái hiện, đọc caller/callee và business rule | Đóng comment kèm lý do/điều kiện code xử lý |
| Thiếu test | Hành vi chưa được test và rủi ro tương ứng | Kiểm tra test suite, thêm test nếu cần | Không thêm test trùng lặp nếu đã có coverage phù hợp |
| Bảo mật | Luồng dữ liệu, trust boundary, quyền hoặc exploit path | Threat model, security test, xác minh auth ở server | Chuyển reviewer security nếu chưa đủ chuyên môn |
| Hiệu năng | Độ phức tạp, số truy vấn hoặc dữ liệu lớn gây vấn đề | Benchmark/profile trên dữ liệu đại diện | Không tối ưu giả định nếu chưa có bottleneck đo được |
| Style/maintainability | Convention repo hoặc khả năng đọc bị ảnh hưởng | So với lint/style guide và mẫu hiện hành | Ghi nhận false positive hoặc sửa convention nếu cần |
Workflow code review bằng AI
- Giữ diff gọn: một PR một mục tiêu; tách refactor lớn khỏi đổi hành vi khi có thể. Reviewer và AI sẽ thấy rõ nguyên nhân thay đổi hơn.
- Viết phần mô tả: nêu vấn đề, cách giải, rủi ro, hướng dẫn test và quyết định thiết kế. Không đưa secret, dữ liệu thật hoặc thông tin khách hàng vào nội dung prompt.
- Chạy kiểm tra tự động trước: format, lint, type check và unit/integration test dự án yêu cầu. AI review không thay CI và không thể xác nhận môi trường deploy.
- Yêu cầu review có phạm vi: hỏi về logic, input không tin cậy, quyền, lỗi và test thiếu. Yêu cầu comment trỏ file/dòng và mô tả điều kiện xảy ra.
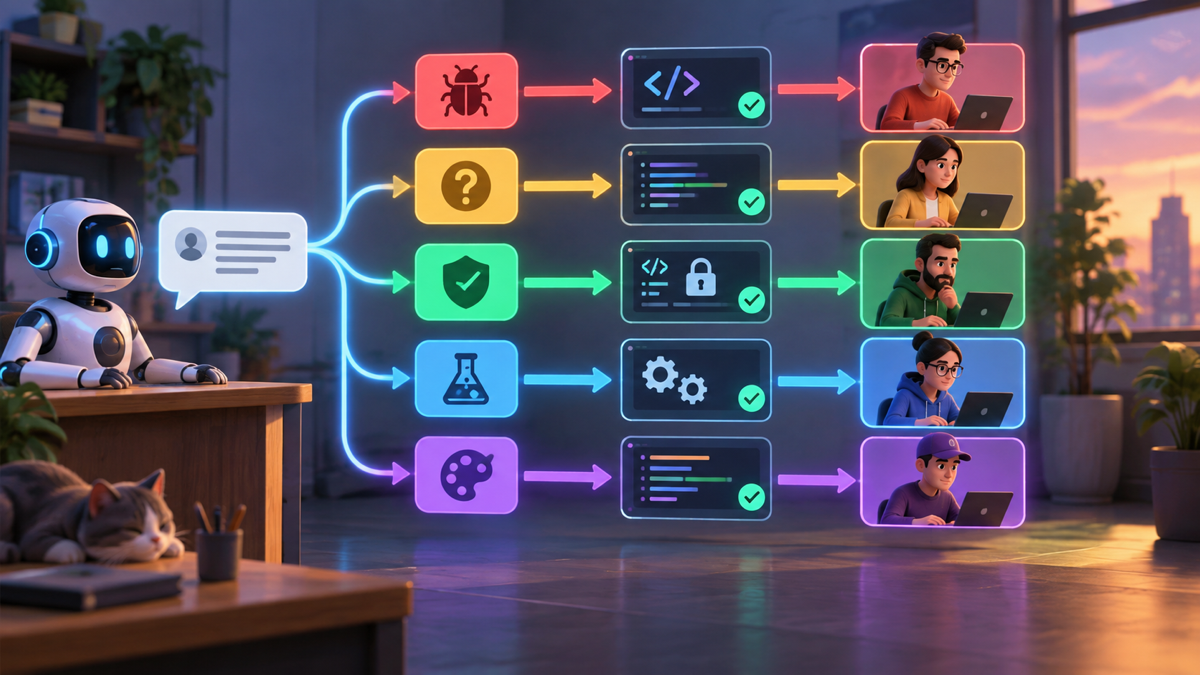
- Phân loại comment: bug có thể tái hiện, nghi vấn cần thêm ngữ cảnh, đề xuất phong cách hoặc false positive. Ưu tiên độ nghiêm trọng và exploitability, không phải số lượng comment.
- Xác minh từng vấn đề: mở code quanh vị trí, đọc luồng dữ liệu, chạy test hoặc viết regression test. Nếu cần, hỏi AI giải thích giả định nhưng không nhận giải thích đó thay bằng chứng.
- Đánh giá patch đề xuất: đọc toàn bộ diff mới do AI tạo, tìm thay đổi ngoài phạm vi, kiểm tra test và dependency. Không commit suggestion chỉ vì thao tác một nút dễ dàng.
- Human approval và merge: người review chịu trách nhiệm cuối. Repo policy và số approval bắt buộc tiếp tục được tuân thủ.
Prompt mẫu:
Review diff của PR này theo thứ tự: correctness, security, error handling, tests.
Bối cảnh: [mục tiêu và invariants].
Chỉ báo vấn đề có thể giải thích được bằng đường đi code cụ thể.
Với mỗi comment, nêu file/dòng, điều kiện tái hiện, impact và test đề xuất.
Phân biệt bug xác định với nghi vấn/đề xuất style.
Không thay code, không suy đoán yêu cầu ngoài PR.
Nếu không thấy vấn đề, nêu giới hạn review và phần chưa kiểm tra.
Ví dụ: thay đổi kiểm tra quyền
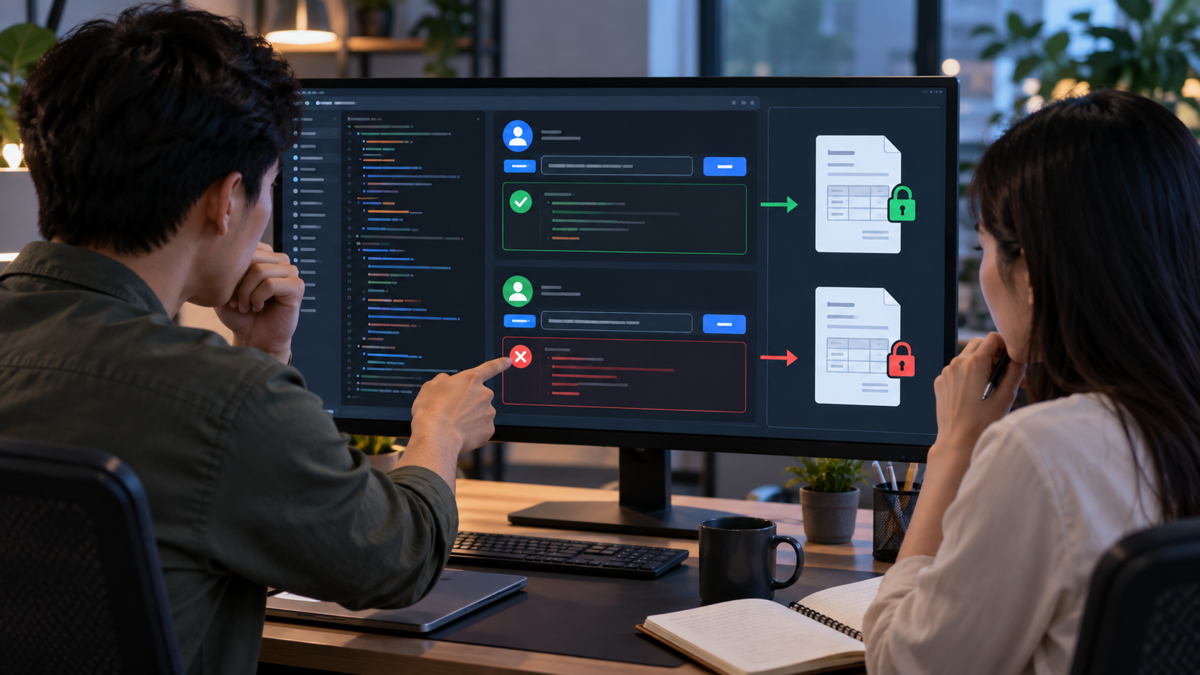
Một PR thêm endpoint xem hóa đơn theo invoice ID. AI nhận xét truy vấn tìm hóa đơn theo ID nhưng chưa ràng buộc owner. Reviewer cần truy luồng: controller có xác thực user không? repository query có thêm account ID không? Có middleware nào kiểm tra quyền? Có test cho tài khoản khác truy cập không? Nếu backend chỉ kiểm tra ID ngẫu nhiên thì khả năng đoán khó không thay thế authorization.
Reviewer tạo test: user A đọc hóa đơn A được phép; user A đọc hóa đơn B nhận 403/404 theo policy; user không đăng nhập bị chặn; admin xử lý theo role đã định. Sau khi patch, chạy test, xem query và kiểm tra log không lộ thông tin. Nếu AI chỉ cảnh báo chung mà không hiểu framework, yêu cầu chuyên gia review thay vì áp dụng một sửa đổi rộng do model đề xuất.
Trong ví dụ này, AI giúp nhắc một invariant dễ bỏ sót, nhưng kết luận đến từ policy ứng dụng và test. Một nhận xét đúng không thay toàn bộ security review; một nhận xét sai nên được loại và có thể dùng làm case cải thiện hướng dẫn/test sau này.
Bảo mật, dữ liệu và false positive
False positive: AI có thể hiểu sai helper, framework hoặc convention. Yêu cầu chỉ ra flow cụ thể và tái hiện trước khi sửa. Nếu cảnh báo kiểu “có thể có vấn đề” lặp lại, điều chỉnh prompt/rule hoặc tắt hạng mục đó trong workflow thay vì để reviewer bỏ qua mọi comment.
False negative: AI bỏ sót lỗi vì diff nhỏ nhưng tác động ngoài file, test không bao phủ hoặc thiếu threat context. Duy trì required review theo risk, chạy công cụ chuyên dụng và dùng checklist cho auth, input validation, output encoding, secrets, dependency và logging. OWASP Code Review Guide gợi ý review bảo mật dựa trên rủi ro, threat model và bối cảnh vòng đời phát triển.
Dữ liệu code: repo có thể chứa mã độc quyền, cấu hình nội bộ và lỗ hổng chưa công bố. Kiểm tra policy tổ chức, tính năng/code review được phép, quyền truy cập nhà cung cấp và retention trước khi gửi mã. Không hardcode secrets vào prompt; dùng repo test nếu cần thử prompt.
Workflow CI và agent: xem xét quyền của bot, runner, token và file workflow. GitHub Docs nhắc người review kiểm tra kỹ thay đổi đề xuất trước khi chạy workflow có quyền truy cập secrets. Hạn chế token, dùng permission tối thiểu, kiểm tra `.github/workflows/` và yêu cầu người duyệt trước job nhạy cảm.
Câu hỏi thường gặp
AI có thể thay reviewer con người không?
Không. AI có thể bổ sung nhận xét nhưng thiếu đầy đủ bối cảnh và có thể sai. Reviewer đủ chuyên môn vẫn xem diff, đánh giá tác động và chịu trách nhiệm approval/merge.
Nếu AI không comment thì PR đã an toàn chưa?
Không. Không có comment chỉ cho biết công cụ không nêu vấn đề; nó có thể bỏ sót lỗi. Chạy test, kiểm tra bảo mật và review theo rủi ro của thay đổi.
Có nên áp dụng mọi suggested change?
Không. Mở diff, hiểu hành vi, chạy test và kiểm tra có thay đổi ngoài mục tiêu hay không. Nếu chưa rõ tác động, yêu cầu tác giả hoặc chuyên gia làm rõ trước.
Có thể review mã nguồn riêng tư bằng AI không?
Chỉ nếu dịch vụ, license và thiết lập tổ chức cho phép. Xác nhận cách xử lý repo, retention và quyền truy cập; không dán secret hay mã nhạy cảm vào công cụ chưa được duyệt.
AI review nên chạy trước hay sau CI?
Có thể chạy sớm để nhận feedback nhanh và chạy lại sau thay đổi lớn. CI kiểm tra tự động; AI bổ sung gợi ý; người review giải quyết thiết kế và rủi ro cuối.
Làm gì khi AI đưa cảnh báo sai liên tục?
Ghi nhận loại false positive, bổ sung context/convention, thu hẹp review scope hoặc điều chỉnh tool. Đừng bỏ qua toàn bộ comment; vẫn kiểm tra từng vấn đề có impact thực tế.
Kết luận
Code review bằng AI hữu ích khi comment có vị trí, điều kiện tái hiện và cách kiểm tra. Dùng nó để bổ sung góc nhìn; xác minh bằng diff, test, policy và reviewer. Giữ dữ liệu an toàn, kiểm tra quyền bot/workflow và để người có thẩm quyền quyết định merge.

Bình luận (0
)