Tấn công brute-force là một mối đe dọa không thể xem nhẹ trong bảo mật mạng. Mặc dù phương thức này đơn giản nhưng rất hiệu quả nếu không có biện pháp phòng ngừa thích hợp. Bằng cách sử dụng mật khẩu mạnh, xác thực hai yếu tố, giới hạn số lần thử mật khẩu, và áp dụng các biện pháp bảo mật khác, bạn có thể bảo vệ tài khoản và hệ thống của mình khỏi các cuộc tấn công brute-force. Bảo mật là một quá trình liên tục, và việc áp dụng các biện pháp bảo vệ sẽ giúp bạn giảm thiểu nguy cơ và bảo vệ thông tin cá nhân quan trọng.
Tấn công Brute-Force là gì? Cách bảo vệ chống lại tấn công brute-force
Tấn công brute-force là gì? Bài viết sau giới thiệu cách thức hoạt động của cuộc tấn công phổ biến này và cách bạn có thể giữ an toàn.
Trong lĩnh vực bảo mật mạng, một trong những phương thức tấn công phổ biến và đơn giản nhưng lại rất hiệu quả là tấn công brute-force. Tấn công brute-force là một kỹ thuật tấn công mà kẻ xâm nhập sẽ thử mọi khả năng kết hợp của một mật khẩu hoặc khóa mã hóa cho đến khi tìm ra được mật khẩu đúng. Mặc dù phương thức này có vẻ đơn giản, nhưng vì nó không đòi hỏi kỹ năng đặc biệt và có thể được thực hiện tự động bằng phần mềm, nó vẫn có thể gây ra những mối đe dọa nghiêm trọng cho hệ thống.
Trong bài viết này, chúng ta sẽ tìm hiểu chi tiết về tấn công brute-force, cách thức hoạt động của nó và những biện pháp bảo vệ hiệu quả giúp ngăn chặn loại tấn công này.
1. Tấn công brute-force là gì?
Tấn công brute-force là một kỹ thuật tấn công mật khẩu, trong đó kẻ tấn công sử dụng phương pháp thử và sai để tìm ra mật khẩu đúng hoặc khóa mã hóa chính xác. Tấn công này đơn giản nhưng rất tốn thời gian và công sức vì nó sẽ thử mọi tổ hợp có thể cho đến khi đúng.
Một trong những ví dụ đơn giản nhất của tấn công brute-force là việc kẻ tấn công cố gắng đăng nhập vào tài khoản bằng cách thử tất cả các mật khẩu có thể từ một danh sách, hoặc thử từng ký tự một cho đến khi họ tìm thấy mật khẩu đúng.
Cách Hoạt Động Của Tấn Công Brute-Force
- Tạo Ra Danh Sách Mật Khẩu: Kẻ tấn công sẽ tạo ra một danh sách các mật khẩu có thể có. Danh sách này có thể bao gồm tất cả các kết hợp từ các ký tự có thể, chẳng hạn như chữ cái, chữ số, ký tự đặc biệt, và thậm chí là các từ trong từ điển.
- Thử Mật Khẩu: Phần mềm brute-force sẽ tự động thử tất cả các mật khẩu trong danh sách cho đến khi mật khẩu chính xác được phát hiện.
- Thực Hiện Tấn Công: Một khi mật khẩu chính xác được tìm thấy, kẻ tấn công sẽ có quyền truy cập vào tài khoản hoặc hệ thống mục tiêu.
>>> Xem thêm: 7 cách phổ biến tội phạm mạng dùng để tấn công các trang web
2. Tấn công brute-force nâng cao
Tin tặc đã dùng nhiều cách để cải thiện tấn công brute-force.
Ví dụ, một cuộc tấn công từ điển (dictionary attack) không chỉ lặp qua tất cả các tổ hợp ký tự có thể. Nó cũng sử dụng các từ, số hoặc chuỗi ký tự từ danh sách có sẵn—thường được lấy từ danh sách các mật khẩu thường bị rò rỉ. Vì những mật khẩu này rất phổ biến nên chúng rất có thể cung cấp quyền truy cập vào các tài khoản khác.
Ví dụ: một cuộc tấn công từ điển có thể thử một số mật khẩu phổ biến, như “password”, “123456”, v.v. trước khi chuyển sang một cuộc tấn công brute-force tiêu chuẩn. Hoặc nó có thể thêm năm hiện tại vào cuối tất cả mật khẩu mà nó thử trước khi chuyển sang mật khẩu tiếp theo.
Các cuộc tấn công từ điển giảm thiểu đáng kể các tổ hợp mật khẩu hiếm gặp. Điều này rất dễ hiểu: đối với mật khẩu 8 ký tự cơ bản, mọi người nhiều khả năng sử dụng “dogs1234” hơn là “zp1vg8el”. Bằng cách tập trung vào các kết hợp có nhiều khả năng hơn trước, bạn có thể cắt giảm thời gian sử dụng brute-force.
Có nhiều phương pháp sử dụng tấn công brute-force, nhưng tất cả đều dựa vào việc thử một số lượng lớn mật khẩu càng nhanh càng tốt cho đến khi tìm được mật khẩu phù hợp. Một số yêu cầu nhiều sức mạnh tính toán hơn nhưng tiết kiệm thời gian. Một số khác nhanh hơn nhưng yêu cầu lượng tài nguyên lớn hơn trong cuộc tấn công.
>>> Xem thêm: Tấn công giao thức máy tính từ xa là gì? Ngăn chặn nó như thế nào?
3. Bảo vệ chống lại các cuộc tấn công brute-force
Có một số biện pháp phòng vệ mà các trang web và các công cụ khác dùng để chống lại các cuộc tấn công brute-force, cũng như các cách để cá nhân bảo vệ bản thân trước các cuộc tấn công đó.
3.1 Các dịch vụ chống lại tấn công brute-force như thế nào?
Một trong những biện pháp bảo vệ đơn giản nhất và phổ biến nhất là khóa máy. Có nghĩa là nếu bạn nhập sai mật khẩu một số lần nhất định, tài khoản từ chối chấp nhận bất kỳ lần đăng nhập nào nữa. Bạn cần liên hệ với dịch vụ khách hàng hoặc đợi một khoảng thời gian nhất định để thử lại.
Các trang web cũng có thể ngăn chặn tấn công brute-force bằng thử thách CAPTCHA hoặc cái gì đó tương tự. Việc phải điền CAPTCHA mỗi khi muốn thử mật khẩu sẽ làm chậm quá trình rất nhiều.
Mặc dù các chiến thuật này rất hữu ích để tránh các cuộc tấn công brute-force nhưng chúng cũng cung cấp các cách khác để tấn công một trang web. Ví dụ: nếu một cuộc tấn công brute-force được thực hiện với một trang web khóa tài khoản sau năm lần đăng nhập không chính xác, dịch vụ khách hàng của trang web đó có thể nhận được quá nhiều cuộc gọi từ người dùng, do đó làm chậm hoạt động của trang web.
Việc tấn công một trang web bằng các nỗ lực brute-force cũng có thể được sử dụng như một phần của cuộc tấn công từ chối dịch vụ phân tán (DDOS).
3.2 Cách tự bảo vệ mình trước tấn công brute-force
Xác thực hai yếu tố là một cách hiệu quả để bảo vệ bạn khỏi các cuộc tấn công brute-force. Bằng cách này, ngay cả khi tin tặc đoán đúng mật khẩu, việc phải nhập thêm một mã khác sẽ ngăn kẻ tấn công truy cập vào tài khoản của bạn.
Tuy nhiên, cách dễ nhất để bảo vệ bạn trước cuộc tấn công brute-force là sử dụng một mật khẩu dài. Khi độ dài của mật khẩu tăng, sức mạnh tính toán cần thiết để đoán tất cả các tổ hợp ký tự cũng tăng theo cấp số nhân.
Ví dụ như mật khẩu iPhone. Các phiên bản iOS cũ hơn dùng mã PIN gồm bốn chữ số, tức là có thể có 10000 mã pin. Tuy nhiên, các phiên bản iOS hiện đại sử dụng mật mã gồm sáu chữ số theo mặc định, tăng số lượng mã pin có thể lên một triệu. Như vậy, chỉ cần thêm hai chữ số nữa, hệ số bảo vệ sẽ tăng lên 100 lần.
Ngoài độ dài, các mật khẩu phức tạp cũng khó bị brute-force hơn. Việc các số, chữ in hoa và ký hiệu vào mật khẩu sẽ làm tăng thời gian để brute-force mật khẩu đáng kể.
Sử dụng mật khẩu an toàn và bạn sẽ gần như miễn nhiễm với các cuộc tấn công brute-force. Mật khẩu gồm 12 ký tự sử dụng chữ hoa, chữ thường, số và nhóm 18 ký hiệu sẽ có hơn 68 tỷ tỷ khả năng. Một mật khẩu như vậy sẽ mất hàng thế kỷ để brute-force.
>>> Xem thêm: Tin tặc tìm ra nạn nhân để hack như thế nào?
4. Bảo vệ trước tấn công brute-force rất dễ dàng
Bây giờ bạn đã biết cách thức hoạt động của các cuộc tấn công brute-force, bảo vệ bản thân rất dễ dàng: sử dụng xác thực hai yếu tố và đặt mật khẩu dài và phức tạp, với sự kết hợp của chữ hoa, chữ thường, số và ký hiệu.
Vân Nguyễn
Dịch từ: https://www.makeuseof.com/tag/brute-force-attack/
ĐĂNG KÝ TƯ VẤN HỌC LẬP TRÌNH TẠI FUNiX
Bài liên quan
Bài liên quan
AI Agent cho đào tạo nội bộ: thiết kế trợ lý học tập có kiểm soát
AI Agent cho đào tạo nội bộ hỗ trợ nhân viên tra cứu tài liệu đã duyệt, luyện tình huống và nhận phản hồi theo rubric. Agent cần dẫn nguồn, nêu giới hạn và chuyển câu hỏi ngoài phạm vi...
Semantic Caching là gì? Khi nào có thể giảm chi phí LLM
Semantic Caching tìm truy vấn đã lưu gần nghĩa với yêu cầu mới để dùng lại phản hồi thay vì gọi model. Cơ chế thường dùng embedding và tìm kiếm tương đồng, nhưng câu gần nghĩa chưa chắc phù hợp...
Dùng AI tóm tắt tài liệu: cách giữ đúng ý và không bỏ sót nguồn
Dùng AI tóm tắt tài liệu giúp rút ý chính hoặc tìm thông tin khi nêu rõ mục đích. Yêu cầu trích nguồn, tách nội dung gốc khỏi suy luận, kiểm tra số liệu và ngoại lệ trên bản gốc....
Viết unit test bằng AI: tạo ca kiểm thử và phát hiện khoảng trống
Viết unit test bằng AI giúp gợi ý test từ hợp đồng hàm, ví dụ và nhánh logic. Xem code tạo được là bản nháp: kỹ sư xác minh assertion, thêm ca biên, chạy test và đối chiếu yêu cầu....
AI Agent cho pháp chế nội bộ: hỗ trợ gì và giới hạn ở đâu?
AI Agent cho pháp chế nội bộ có thể tra cứu trong kho tài liệu được phép, trích điều khoản, lập checklist và soạn bản nháp. Chuyên viên cần xác minh nguồn, phiên bản và ngữ cảnh trước khi dùng....
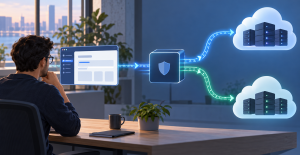
Model Gateway là gì? Khi nào ứng dụng AI cần một lớp quản lý model?
Model Gateway là lớp trung gian quản lý lời gọi từ ứng dụng tới một hoặc nhiều model AI. Nó có thể áp dụng xác thực, quota, routing, timeout và telemetry theo cấu hình. Gateway phù hợp khi nhiều ứng...
Kỹ sư IT là gì? Công việc, kỹ năng và hướng bắt đầu
Kỹ sư IT là gì? Công việc, kỹ năng và hướng bắt đầu Kỹ sư IT là cách gọi rộng cho người thiết kế, xây dựng, triển khai hoặc duy trì hệ thống công nghệ thông tin. Cụm từ này...
Kỹ năng làm việc nhóm của kỹ sư phần mềm gồm những gì?
Kỹ sư phần mềm làm việc nhóm hiệu quả bằng cách làm rõ yêu cầu, chia sẻ thay đổi qua Git, review có căn cứ, kiểm thử và ghi lại quyết định. Báo sớm khi bị chặn giúp đồng đội...
Đăng ký nhận bản tin
×

×

Bình luận (0
)